Domain cloud-security.de kaufen?
Wir ziehen mit dem Projekt
cloud-security.de um.
Sind Sie am Kauf der Domain
cloud-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cloud-security.de kaufen?
Warum nennt sich der MDR denn MDR?
Der MDR, oder Mitteldeutscher Rundfunk, wurde 1991 gegründet und ist der öffentlich-rechtliche Rundfunkanstalt für die Bundesländer Sachsen, Sachsen-Anhalt und Thüringen. Der Name "Mitteldeutscher Rundfunk" spiegelt die geografische Lage und den Zuständigkeitsbereich des Senders wider. **
MDR Sendung
Sachsens...MDR um 4MDR Sachsen...Sport im OstenMehr Ergebnisse **

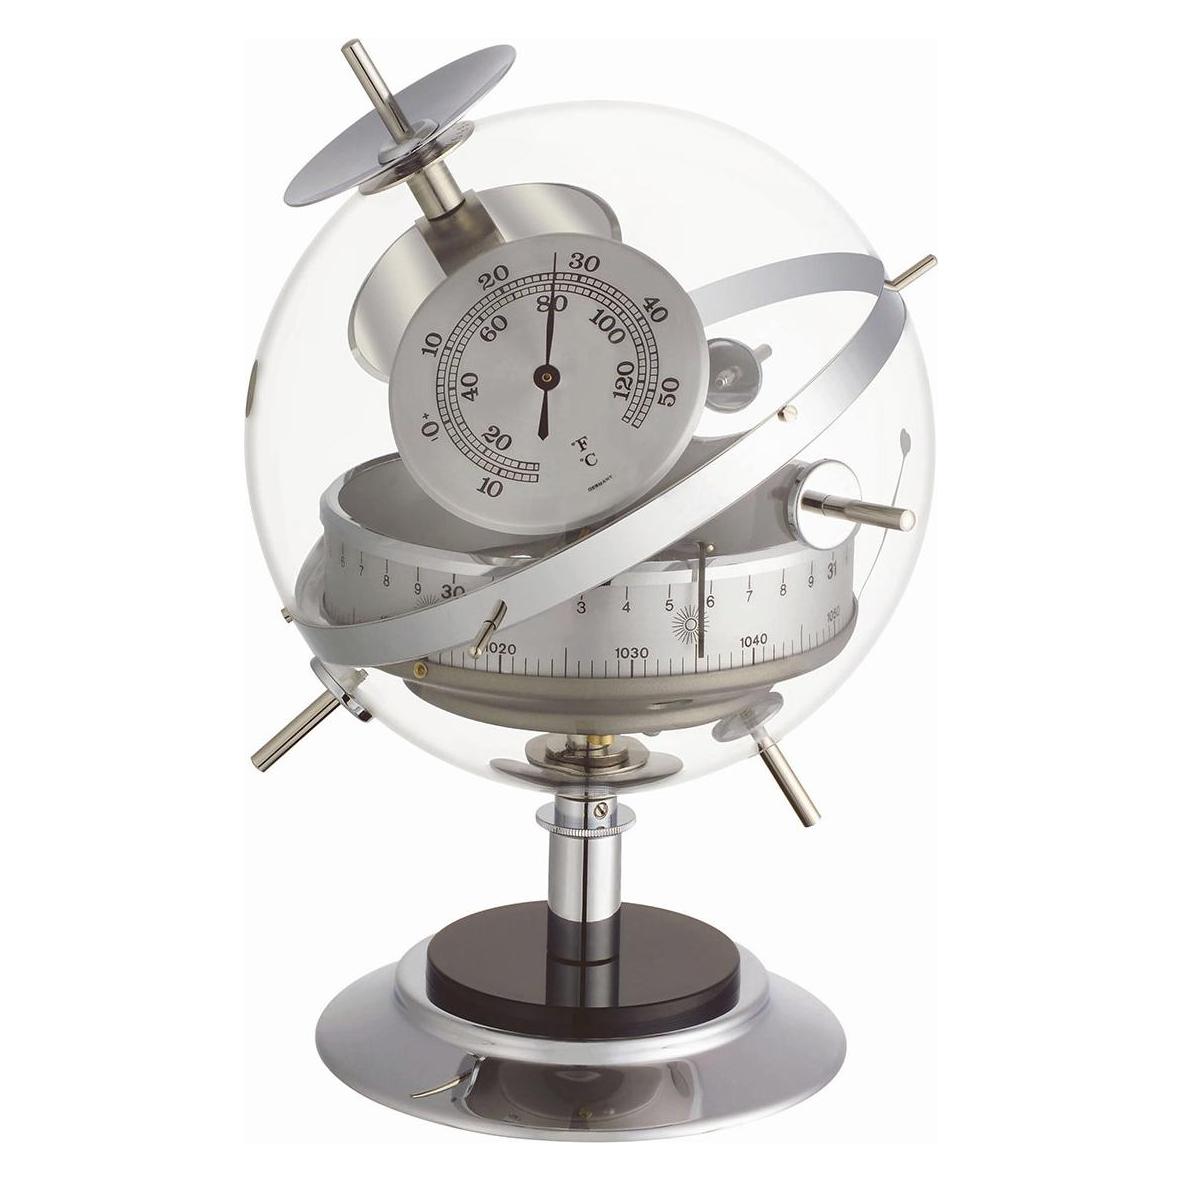
Ähnliche Suchbegriffe für MDR Sputnik
Top-Angebote
Produkte zum Begriff MDR Sputnik:
-
Afanasjew, Nikita: SputnikSputnik , Leo Puschkin ist Reporter. Er lebt in den Tag hinein, gönnt sich zu seinem selbst gestreckten Kaviar gerne mal einen Schluck Baikal-Wodka und macht sich mit keiner Sache gemein, schon gar nicht mit einer guten. Als er eines Tages den Auftrag bekommt, den Auslandssender des Kremls zu unterwandern, gelingt Leo eine spektakuläre Recherche - aber sein Arbeitgeber, eine renommierte Zeitung aus Berlin, will seine Story nicht drucken. Um nicht durchzudrehen, schreibt Leo seine Geschichte als "Roman" auf. Hier ist er. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240909, Produktform: Leinen, Autoren: Afanasjew, Nikita, Seitenzahl/Blattzahl: 224, Keyword: Fake; Humor; Kaviar; Kiew; Politthriller; Putin; Reporter; Russia Today; Russland; Satire; Spionage; Vodka; undercover, Fachschema: Berlin / Roman, Erzählung, Lyrik, Essay~Russland / Roman, Erzählung, Region: Berlin~Russland, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Voland & Quist, Verlag: Voland & Quist, Verlag: Verlag Voland & Quist GmbH, Länge: 205, Breite: 147, Höhe: 22, Gewicht: 380, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response (MDR) for EndpointsWithSecure Managed Detection and Response (MDR) for Endpoints – Intelligente Sicherheit für moderne Unternehmen WithSecure Managed Detection and Response (MDR) for Endpoints ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen dabei unterstützt, ihre IT-Umgebung effektiv vor Cyberbedrohungen zu schützen. Dabei kombinieren die Cybersicherheitsexperten von WithSecure moderne Analyseverfahren mit den von WithSecure Elements Endpoint Detection and Response (EDR) bereitgestellten Daten, um Angriffe im gesamten Netzwerk frühzeitig zu erkennen, zu untersuchen und gezielt darauf zu reagieren. In einer zunehmend komplexen digitalen Bedrohungslandschaft bietet dieser Service eine zuverlässige Lösung, um Sicherheitsvorfälle auch außerhalb der regulären Geschäftszeiten schnell und professionell zu bewältigen und die Stabilität der IT-Infrastruktur jederzeit sicherzustellen. WithSecure Managed Detection and Response – Kontinuierlicher Schutz und schnelle Reaktion auf Endpunktbedrohungen Mit WithSecure Endpoint Detection and Response beginnt der Schutz digitaler Umgebungen auf der Ebene der Endgeräte. Die Lösung überwacht und analysiert kontinuierlich die Aktivitäten auf allen Endpunkten wie Computern, mobilen Geräten und Servern. Dabei spielen die auf den Geräten installierten Sensoren eine zentrale Rolle, da sie Verhaltensdaten und sicherheitsrelevante Ereignisse erfassen und auswerten. Bei der Erkennung von Anomalien werden automatisch Warnmeldungen erzeugt, die eine weitere Untersuchung ermöglichen. Auf dieser Grundlage baut WithSecure Managed Detection and Response auf und erweitert die Funktionalität um eine professionelle, kontinuierliche Bedrohungserkennung und -reaktion. Spezialisierte Sicherheitsanalysten übernehmen die Bewertung der generierten Warnungen, führen detaillierte Untersuchungen durch und stellen eine schnelle und effektive Reaktion auf bestätigte Bedrohungen sicher. Ein definiertes Service-Level-Agreement (SLA) gewährleistet dabei kurze Reaktionszeiten bei der Analyse von Sicherheitsvorfällen. Sobald potenziell gefährliche oder ungewöhnliche Aktivitäten erkannt werden, wird umgehend mit der Untersuchung begonnen, um eine zeitnahe und wirksame Eindämmung von Bedrohungen zu ermöglichen. WithSecure Managed Detection and Response – Hauptfunktionen Überwachung Der Dienst überwacht kontinuierlich Ihre IT-Infrastruktur auf verdächtige Aktivitäten, um eine frühzeitige Erkennung potenzieller Bedrohungen zu gewährleisten. Untersuchung Der Dienst untersucht und identifiziert Warnungen zu potenziellen Bedrohungen gründlich, um ihre Gültigkeit zu ermitteln. Dabei werden echte Bedrohungen von harmlosen Anomalien unterschieden. Eskalation Der Dienst stellt sicher, dass bestätigte Bedrohungen umgehend an die benannten Ansprechpartner oder IT-Partner weitergeleitet werden, die für die Verwaltung der Umgebung verantwortlich sind. Antwort Der Service ergreift konkrete Maßnahmen zur Eindämmung und Beseitigung verifizierter Bedrohungen und kann – sofern autorisiert – im Namen des Kunden handeln. Halter Der Dienst bietet Zugriff auf Expertenressourcen zur Reaktion auf Vorfälle und unterstützt bei schwerwiegenden Cybersicherheitsvorfällen. Gründe für den Einsatz von WithSecure Elements Managed Detection and Response Wettbewerbsvorteil Enterprise-Erkennung und Reaktionsfähigkeit zur klaren Differenzierung im Markt. Incident Response Experten unterstützen aktiv bei Eindämmung und Behebung von Sicherheitsvorfällen. Threat Intelligence Analyse neuer Angriffsmuster (TTPs) für kontinuierlich verbesserte Schutzmaßnahmen. Bedrohungsdaten Globale Telemetrie aus Millionen Endpunkten für Echtzeit-Analysen. Erfahrung Über 30 Jahre Cybersicherheit und seit 2015 MDR-Services für stabile Skalierung. EU-Fokus DSGVO-konforme Prozesse und Nähe zu europäischen Kunden. WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. Abschließende Bewertung und Bedeutung für moderne IT-Sicherheit WithSecure Managed Detection and Response (MDR) for Endpoints stellt einen ganzheitlichen, modernen und kontinuierlichen Sicherheitsansatz dar, der Unternehmen dabei unterstützt, ihr...82,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSeucre Managed Detection and Response (MDR) for IdentitiesWithSecure Managed Detection and Response (MDR) for Identities – erweitern Sie Ihren MDR-Schutz auf Identitäten Ein Add-on für bestehende WithSecure Elements MDR Kunden, das Managed Detection and Response um den Schutz vor identitätsbezogenen Bedrohungen in Microsoft Entra ID erweitert. WithSecure Managed Detection and Response (MDR) for Identities ist ein Add-on für bestehende WithSecure Elements MDR Kunden. Die Lösung erweitert die vorhandene Managed-Detection-and-Response-Umgebung um die Erkennung und Untersuchung identitätsbezogener Bedrohungen. Dabei wird WithSecure Elements Identity Security für Microsoft Entra ID mit Managed Detection kombiniert. Unternehmen können dadurch verdächtige Aktivitäten rund um Identitäten und Benutzerkonten in Microsoft Entra ID in ihre bestehende Detection-and-Response-Strategie einbeziehen. Add-on für bestehende WithSecure Elements MDR Kunden Bei diesem Produkt handelt es sich nicht um eine eigenständige MDR-Lösung. Es ist als Erweiterung für Kunden vorgesehen, die bereits WithSecure Elements Managed Detection and Response einsetzen. Das Add-on erweitert den bestehenden MDR-Schutz von Endpoints auf identitätsbezogene Bedrohungen innerhalb einer Microsoft Entra ID Umgebung. Schutz für Identitäten in Microsoft Entra ID Digitale Identitäten und Benutzerkonten sind ein wichtiger Bestandteil moderner IT-Umgebungen. Werden Zugangsdaten kompromittiert oder Konten missbräuchlich verwendet, können daraus erhebliche Sicherheitsrisiken entstehen. WithSecure MDR for Identities erweitert die bestehende Sicherheitsüberwachung um identitätsbezogene Aktivitäten in Microsoft Entra ID und unterstützt die Erkennung relevanter Bedrohungen. Identity Security und Managed Detection kombiniert Die Lösung verbindet WithSecure Elements Identity Security für Microsoft Entra ID mit Managed Detection und erweitert dadurch die bestehende MDR-Abdeckung um identitätsbezogene Bedrohungen. So können Erkenntnisse aus der Identitätsumgebung in die professionelle Untersuchung und Bewertung von Sicherheitsereignissen einbezogen werden. Erkennung des Einsatzes gestohlener Zugangsdaten Gestohlene oder kompromittierte Zugangsdaten können von Angreifern genutzt werden, um sich als legitime Benutzer auszugeben und auf geschützte Ressourcen zuzugreifen. WithSecure MDR for Identities unterstützt die Erkennung der Verwendung gestohlener Anmeldedaten und hilft dabei, entsprechende Aktivitäten in den Kontext möglicher identitätsbasierter Angriffe einzuordnen. Verdächtige Rollenänderungen im Blick behalten Ungewöhnliche oder verdächtige Rollenzuweisungen können auf sicherheitsrelevante Veränderungen innerhalb einer Microsoft Entra ID Umgebung hinweisen. Die Lösung unterstützt die Überwachung verdächtiger Rollenzuweisungen und erweitert damit die Sicht auf mögliche identitätsbezogene Angriffsaktivitäten. Angriffstechniken erkennen und korrelieren Einzelne verdächtige Aktivitäten können Teil einer umfassenderen Angriffskette sein. Deshalb ist es wichtig, sicherheitsrelevante Ereignisse nicht nur isoliert zu betrachten. WithSecure MDR for Identities unterstützt die Erkennung und Korrelation von Angriffstechniken und hilft dabei, identitätsbezogene Aktivitäten in einen größeren Sicherheitskontext einzuordnen. Erweiterung des bestehenden MDR-Schutzes Das Add-on ergänzt eine bestehende WithSecure Elements MDR Umgebung um eine zusätzliche Perspektive auf identitätsbezogene Bedrohungen. Dadurch können Unternehmen neben endpointbezogenen Sicherheitsereignissen auch relevante Aktivitäten aus Microsoft Entra ID stärker in ihre Detection-and-Response-Prozesse einbeziehen. Professionelle Analyse identitätsbezogener Bedrohungen Die Kombination aus Identity Security und Managed Detection unterstützt eine strukturierte Untersuchung verdächtiger identitätsbezogener Aktivitäten. Damit können relevante Ereignisse innerhalb der bestehenden MDR-Umgebung analysiert und hinsichtlich ihrer möglichen Bedeutung für die Sicherheit des Unternehmens bewertet werden. Schutz vor modernen identitätsbasierten Angriffen Identitätsbasierte Angriffstechniken können legitime Benutzerkonten und Zugangsdaten ausnutzen, um Sicherheitsmechanismen zu umgehen und Zugriff auf Unternehmensressourcen zu erhalten. WithSecure MDR for Identities erweitert die bestehende MDR-Abdeckung um die Erkennung und Untersuchung entsprechender Bedrohungen in Microsoft Entra ID. Mehr Kontext für Detection and Response Durch die Einbeziehung von Microsoft Entra ID können zusätzliche Informationen zu identitätsbezogenen Aktivitäten in die bestehende Sicherheitsanalyse einfließen. Dies unterstützt eine umfassendere Betrachtung möglicher Angriffstechniken und kann dabei helfen, Zusammenhänge zwischen unterschiedlichen verdächtigen Aktivitäten besser zu erkennen. Für Unternehmen mit bestehendem WithSecure Elements MDR WithSecure Managed Detection and Response (MDR) for Identities richtet sich an Unternehmen, die bereits WithSecure Elements MDR einsetzen und ihren bestehenden Sch...96,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wann ist Sputnik?
"Wann ist Sputnik?" ist eine Frage, die sich auf den Start des ersten künstlichen Erdsatelliten bezieht. Sputnik 1 wurde am 4. Oktober 1957 von der Sowjetunion ins All geschossen und markierte damit den Beginn des Weltraumzeitalters. Der Start von Sputnik hatte weitreichende Auswirkungen auf die internationale Politik und den Wettlauf im All zwischen den USA und der UdSSR. Heute wird der Start von Sputnik oft als Meilenstein in der Geschichte der Raumfahrt betrachtet. Die Frage "Wann ist Sputnik?" erinnert uns an diesen historischen Moment und die Bedeutung von Sputnik für die Erforschung des Weltraums. **
-
Was ist der Unterschied zwischen MDR Sachsen und MDR Thüringen?
MDR Sachsen und MDR Thüringen sind zwei regionale Ableger des Mitteldeutschen Rundfunks (MDR). Der Hauptunterschied besteht darin, dass MDR Sachsen für das Bundesland Sachsen zuständig ist und MDR Thüringen für das Bundesland Thüringen. Das bedeutet, dass die beiden Sender hauptsächlich regionale Nachrichten, Informationen und Unterhaltung für ihre jeweiligen Zielgruppen produzieren. **
-
Wo ist Sputnik 1?
Sputnik 1 wurde am 4. Oktober 1957 von der Sowjetunion als erster künstlicher Satellit ins All geschickt. Er umkreiste die Erde in einer Höhe von etwa 800 bis 900 Kilometern und sendete Funksignale zurück zur Erde. Nachdem seine Batterien nach etwa drei Wochen leer waren, konnte er nicht mehr kontaktiert werden. Sputnik 1 verglühte schließlich in der Erdatmosphäre und seine Überreste fielen auf die Erdoberfläche. Heute befinden sich Fragmente von Sputnik 1 in verschiedenen Museen und Sammlungen auf der ganzen Welt. **
-
Wo ist der Sputnik?
Wo ist der Sputnik? Diese Frage bezieht sich auf den ersten künstlichen Erdsatelliten, der von der Sowjetunion im Jahr 1957 ins All geschickt wurde. Der Sputnik umkreist die Erde in einer Umlaufbahn und sendet Signale zur Erde. Seine genaue Position kann je nach Zeitpunkt und Umlaufbahn variieren. Um den aktuellen Standort des Sputniks zu erfahren, müsste man die entsprechenden Daten von Raumfahrtbehörden oder Satellitenverfolgungswebsites abrufen. **
Was war der Sputnik?
Was war der Sputnik? Der Sputnik war der erste künstliche Satellit, der am 4. Oktober 1957 von der Sowjetunion ins Weltall geschickt wurde. Er markierte den Beginn des Weltraumzeitalters und löste in den USA einen Wettlauf im Bereich der Raumfahrt aus, der als "Space Race" bekannt wurde. Der Sputnik war ein wichtiger Meilenstein in der Geschichte der Raumfahrt und trug dazu bei, die technologische Entwicklung im Bereich der Raumfahrt voranzutreiben. Sein Start hatte auch politische Auswirkungen, da er die Überlegenheit der Sowjetunion im Weltraum demonstrierte und die USA dazu veranlasste, ihr Raumfahrtprogramm zu intensivieren. **
Wo sitzt der MDR?
Der Mitteldeutsche Rundfunk (MDR) ist eine öffentlich-rechtliche Rundfunkanstalt in Deutschland, die ihren Sitz in Leipzig hat. Neben Leipzig unterhält der MDR auch Standorte in Halle (Saale) und Magdeburg. Der MDR ist für die Bundesländer Sachsen, Sachsen-Anhalt und Thüringen zuständig und produziert Fernseh- und Radioprogramme für diese Regionen. Darüber hinaus betreibt der MDR auch Online-Angebote und ist in verschiedenen Gremien des öffentlich-rechtlichen Rundfunks vertreten. **
Top-Angebote
Produkte zum Begriff MDR Sputnik:
-
Sputnik, DVDHerbst 1989: Niemand Ahnt, Dass Die Letzten Tage Eines Kleinen Landes Längst Gezählt Sind. Vor Allem Im Beschaulichen Malkow Im Herzen Der Ddr Geht Alles Seinen Sozialistischen Gang. Zumindest Scheinbar. Im Verborgenen Arbeitet Die Zehnjährige Rike...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Afanasjew, Nikita: SputnikSputnik , Leo Puschkin ist Reporter. Er lebt in den Tag hinein, gönnt sich zu seinem selbst gestreckten Kaviar gerne mal einen Schluck Baikal-Wodka und macht sich mit keiner Sache gemein, schon gar nicht mit einer guten. Als er eines Tages den Auftrag bekommt, den Auslandssender des Kremls zu unterwandern, gelingt Leo eine spektakuläre Recherche - aber sein Arbeitgeber, eine renommierte Zeitung aus Berlin, will seine Story nicht drucken. Um nicht durchzudrehen, schreibt Leo seine Geschichte als "Roman" auf. Hier ist er. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240909, Produktform: Leinen, Autoren: Afanasjew, Nikita, Seitenzahl/Blattzahl: 224, Keyword: Fake; Humor; Kaviar; Kiew; Politthriller; Putin; Reporter; Russia Today; Russland; Satire; Spionage; Vodka; undercover, Fachschema: Berlin / Roman, Erzählung, Lyrik, Essay~Russland / Roman, Erzählung, Region: Berlin~Russland, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Voland & Quist, Verlag: Voland & Quist, Verlag: Verlag Voland & Quist GmbH, Länge: 205, Breite: 147, Höhe: 22, Gewicht: 380, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum nennt sich der MDR denn MDR?
Der MDR, oder Mitteldeutscher Rundfunk, wurde 1991 gegründet und ist der öffentlich-rechtliche Rundfunkanstalt für die Bundesländer Sachsen, Sachsen-Anhalt und Thüringen. Der Name "Mitteldeutscher Rundfunk" spiegelt die geografische Lage und den Zuständigkeitsbereich des Senders wider. **
-
MDR Sendung
Sachsens...MDR um 4MDR Sachsen...Sport im OstenMehr Ergebnisse **
-
Wann ist Sputnik?
"Wann ist Sputnik?" ist eine Frage, die sich auf den Start des ersten künstlichen Erdsatelliten bezieht. Sputnik 1 wurde am 4. Oktober 1957 von der Sowjetunion ins All geschossen und markierte damit den Beginn des Weltraumzeitalters. Der Start von Sputnik hatte weitreichende Auswirkungen auf die internationale Politik und den Wettlauf im All zwischen den USA und der UdSSR. Heute wird der Start von Sputnik oft als Meilenstein in der Geschichte der Raumfahrt betrachtet. Die Frage "Wann ist Sputnik?" erinnert uns an diesen historischen Moment und die Bedeutung von Sputnik für die Erforschung des Weltraums. **
-
Was ist der Unterschied zwischen MDR Sachsen und MDR Thüringen?
MDR Sachsen und MDR Thüringen sind zwei regionale Ableger des Mitteldeutschen Rundfunks (MDR). Der Hauptunterschied besteht darin, dass MDR Sachsen für das Bundesland Sachsen zuständig ist und MDR Thüringen für das Bundesland Thüringen. Das bedeutet, dass die beiden Sender hauptsächlich regionale Nachrichten, Informationen und Unterhaltung für ihre jeweiligen Zielgruppen produzieren. **
Ähnliche Suchbegriffe für MDR Sputnik
-
WithSecure Managed Detection and Response (MDR) for EndpointsWithSecure Managed Detection and Response (MDR) for Endpoints – Intelligente Sicherheit für moderne Unternehmen WithSecure Managed Detection and Response (MDR) for Endpoints ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen dabei unterstützt, ihre IT-Umgebung effektiv vor Cyberbedrohungen zu schützen. Dabei kombinieren die Cybersicherheitsexperten von WithSecure moderne Analyseverfahren mit den von WithSecure Elements Endpoint Detection and Response (EDR) bereitgestellten Daten, um Angriffe im gesamten Netzwerk frühzeitig zu erkennen, zu untersuchen und gezielt darauf zu reagieren. In einer zunehmend komplexen digitalen Bedrohungslandschaft bietet dieser Service eine zuverlässige Lösung, um Sicherheitsvorfälle auch außerhalb der regulären Geschäftszeiten schnell und professionell zu bewältigen und die Stabilität der IT-Infrastruktur jederzeit sicherzustellen. WithSecure Managed Detection and Response – Kontinuierlicher Schutz und schnelle Reaktion auf Endpunktbedrohungen Mit WithSecure Endpoint Detection and Response beginnt der Schutz digitaler Umgebungen auf der Ebene der Endgeräte. Die Lösung überwacht und analysiert kontinuierlich die Aktivitäten auf allen Endpunkten wie Computern, mobilen Geräten und Servern. Dabei spielen die auf den Geräten installierten Sensoren eine zentrale Rolle, da sie Verhaltensdaten und sicherheitsrelevante Ereignisse erfassen und auswerten. Bei der Erkennung von Anomalien werden automatisch Warnmeldungen erzeugt, die eine weitere Untersuchung ermöglichen. Auf dieser Grundlage baut WithSecure Managed Detection and Response auf und erweitert die Funktionalität um eine professionelle, kontinuierliche Bedrohungserkennung und -reaktion. Spezialisierte Sicherheitsanalysten übernehmen die Bewertung der generierten Warnungen, führen detaillierte Untersuchungen durch und stellen eine schnelle und effektive Reaktion auf bestätigte Bedrohungen sicher. Ein definiertes Service-Level-Agreement (SLA) gewährleistet dabei kurze Reaktionszeiten bei der Analyse von Sicherheitsvorfällen. Sobald potenziell gefährliche oder ungewöhnliche Aktivitäten erkannt werden, wird umgehend mit der Untersuchung begonnen, um eine zeitnahe und wirksame Eindämmung von Bedrohungen zu ermöglichen. WithSecure Managed Detection and Response – Hauptfunktionen Überwachung Der Dienst überwacht kontinuierlich Ihre IT-Infrastruktur auf verdächtige Aktivitäten, um eine frühzeitige Erkennung potenzieller Bedrohungen zu gewährleisten. Untersuchung Der Dienst untersucht und identifiziert Warnungen zu potenziellen Bedrohungen gründlich, um ihre Gültigkeit zu ermitteln. Dabei werden echte Bedrohungen von harmlosen Anomalien unterschieden. Eskalation Der Dienst stellt sicher, dass bestätigte Bedrohungen umgehend an die benannten Ansprechpartner oder IT-Partner weitergeleitet werden, die für die Verwaltung der Umgebung verantwortlich sind. Antwort Der Service ergreift konkrete Maßnahmen zur Eindämmung und Beseitigung verifizierter Bedrohungen und kann – sofern autorisiert – im Namen des Kunden handeln. Halter Der Dienst bietet Zugriff auf Expertenressourcen zur Reaktion auf Vorfälle und unterstützt bei schwerwiegenden Cybersicherheitsvorfällen. Gründe für den Einsatz von WithSecure Elements Managed Detection and Response Wettbewerbsvorteil Enterprise-Erkennung und Reaktionsfähigkeit zur klaren Differenzierung im Markt. Incident Response Experten unterstützen aktiv bei Eindämmung und Behebung von Sicherheitsvorfällen. Threat Intelligence Analyse neuer Angriffsmuster (TTPs) für kontinuierlich verbesserte Schutzmaßnahmen. Bedrohungsdaten Globale Telemetrie aus Millionen Endpunkten für Echtzeit-Analysen. Erfahrung Über 30 Jahre Cybersicherheit und seit 2015 MDR-Services für stabile Skalierung. EU-Fokus DSGVO-konforme Prozesse und Nähe zu europäischen Kunden. WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. Abschließende Bewertung und Bedeutung für moderne IT-Sicherheit WithSecure Managed Detection and Response (MDR) for Endpoints stellt einen ganzheitlichen, modernen und kontinuierlichen Sicherheitsansatz dar, der Unternehmen dabei unterstützt, ihr...82,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSeucre Managed Detection and Response (MDR) for IdentitiesWithSecure Managed Detection and Response (MDR) for Identities – erweitern Sie Ihren MDR-Schutz auf Identitäten Ein Add-on für bestehende WithSecure Elements MDR Kunden, das Managed Detection and Response um den Schutz vor identitätsbezogenen Bedrohungen in Microsoft Entra ID erweitert. WithSecure Managed Detection and Response (MDR) for Identities ist ein Add-on für bestehende WithSecure Elements MDR Kunden. Die Lösung erweitert die vorhandene Managed-Detection-and-Response-Umgebung um die Erkennung und Untersuchung identitätsbezogener Bedrohungen. Dabei wird WithSecure Elements Identity Security für Microsoft Entra ID mit Managed Detection kombiniert. Unternehmen können dadurch verdächtige Aktivitäten rund um Identitäten und Benutzerkonten in Microsoft Entra ID in ihre bestehende Detection-and-Response-Strategie einbeziehen. Add-on für bestehende WithSecure Elements MDR Kunden Bei diesem Produkt handelt es sich nicht um eine eigenständige MDR-Lösung. Es ist als Erweiterung für Kunden vorgesehen, die bereits WithSecure Elements Managed Detection and Response einsetzen. Das Add-on erweitert den bestehenden MDR-Schutz von Endpoints auf identitätsbezogene Bedrohungen innerhalb einer Microsoft Entra ID Umgebung. Schutz für Identitäten in Microsoft Entra ID Digitale Identitäten und Benutzerkonten sind ein wichtiger Bestandteil moderner IT-Umgebungen. Werden Zugangsdaten kompromittiert oder Konten missbräuchlich verwendet, können daraus erhebliche Sicherheitsrisiken entstehen. WithSecure MDR for Identities erweitert die bestehende Sicherheitsüberwachung um identitätsbezogene Aktivitäten in Microsoft Entra ID und unterstützt die Erkennung relevanter Bedrohungen. Identity Security und Managed Detection kombiniert Die Lösung verbindet WithSecure Elements Identity Security für Microsoft Entra ID mit Managed Detection und erweitert dadurch die bestehende MDR-Abdeckung um identitätsbezogene Bedrohungen. So können Erkenntnisse aus der Identitätsumgebung in die professionelle Untersuchung und Bewertung von Sicherheitsereignissen einbezogen werden. Erkennung des Einsatzes gestohlener Zugangsdaten Gestohlene oder kompromittierte Zugangsdaten können von Angreifern genutzt werden, um sich als legitime Benutzer auszugeben und auf geschützte Ressourcen zuzugreifen. WithSecure MDR for Identities unterstützt die Erkennung der Verwendung gestohlener Anmeldedaten und hilft dabei, entsprechende Aktivitäten in den Kontext möglicher identitätsbasierter Angriffe einzuordnen. Verdächtige Rollenänderungen im Blick behalten Ungewöhnliche oder verdächtige Rollenzuweisungen können auf sicherheitsrelevante Veränderungen innerhalb einer Microsoft Entra ID Umgebung hinweisen. Die Lösung unterstützt die Überwachung verdächtiger Rollenzuweisungen und erweitert damit die Sicht auf mögliche identitätsbezogene Angriffsaktivitäten. Angriffstechniken erkennen und korrelieren Einzelne verdächtige Aktivitäten können Teil einer umfassenderen Angriffskette sein. Deshalb ist es wichtig, sicherheitsrelevante Ereignisse nicht nur isoliert zu betrachten. WithSecure MDR for Identities unterstützt die Erkennung und Korrelation von Angriffstechniken und hilft dabei, identitätsbezogene Aktivitäten in einen größeren Sicherheitskontext einzuordnen. Erweiterung des bestehenden MDR-Schutzes Das Add-on ergänzt eine bestehende WithSecure Elements MDR Umgebung um eine zusätzliche Perspektive auf identitätsbezogene Bedrohungen. Dadurch können Unternehmen neben endpointbezogenen Sicherheitsereignissen auch relevante Aktivitäten aus Microsoft Entra ID stärker in ihre Detection-and-Response-Prozesse einbeziehen. Professionelle Analyse identitätsbezogener Bedrohungen Die Kombination aus Identity Security und Managed Detection unterstützt eine strukturierte Untersuchung verdächtiger identitätsbezogener Aktivitäten. Damit können relevante Ereignisse innerhalb der bestehenden MDR-Umgebung analysiert und hinsichtlich ihrer möglichen Bedeutung für die Sicherheit des Unternehmens bewertet werden. Schutz vor modernen identitätsbasierten Angriffen Identitätsbasierte Angriffstechniken können legitime Benutzerkonten und Zugangsdaten ausnutzen, um Sicherheitsmechanismen zu umgehen und Zugriff auf Unternehmensressourcen zu erhalten. WithSecure MDR for Identities erweitert die bestehende MDR-Abdeckung um die Erkennung und Untersuchung entsprechender Bedrohungen in Microsoft Entra ID. Mehr Kontext für Detection and Response Durch die Einbeziehung von Microsoft Entra ID können zusätzliche Informationen zu identitätsbezogenen Aktivitäten in die bestehende Sicherheitsanalyse einfließen. Dies unterstützt eine umfassendere Betrachtung möglicher Angriffstechniken und kann dabei helfen, Zusammenhänge zwischen unterschiedlichen verdächtigen Aktivitäten besser zu erkennen. Für Unternehmen mit bestehendem WithSecure Elements MDR WithSecure Managed Detection and Response (MDR) for Identities richtet sich an Unternehmen, die bereits WithSecure Elements MDR einsetzen und ihren bestehenden Sch...96,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response (MDR) for EndpointsWithSecure Managed Detection and Response (MDR) for Endpoints – Intelligente Sicherheit für moderne Unternehmen WithSecure Managed Detection and Response (MDR) for Endpoints ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen dabei unterstützt, ihre IT-Umgebung effektiv vor Cyberbedrohungen zu schützen. Dabei kombinieren die Cybersicherheitsexperten von WithSecure moderne Analyseverfahren mit den von WithSecure Elements Endpoint Detection and Response (EDR) bereitgestellten Daten, um Angriffe im gesamten Netzwerk frühzeitig zu erkennen, zu untersuchen und gezielt darauf zu reagieren. In einer zunehmend komplexen digitalen Bedrohungslandschaft bietet dieser Service eine zuverlässige Lösung, um Sicherheitsvorfälle auch außerhalb der regulären Geschäftszeiten schnell und professionell zu bewältigen und die Stabilität der IT-Infrastruktur jederzeit sicherzustellen. WithSecure Managed Detection and Response – Kontinuierlicher Schutz und schnelle Reaktion auf Endpunktbedrohungen Mit WithSecure Endpoint Detection and Response beginnt der Schutz digitaler Umgebungen auf der Ebene der Endgeräte. Die Lösung überwacht und analysiert kontinuierlich die Aktivitäten auf allen Endpunkten wie Computern, mobilen Geräten und Servern. Dabei spielen die auf den Geräten installierten Sensoren eine zentrale Rolle, da sie Verhaltensdaten und sicherheitsrelevante Ereignisse erfassen und auswerten. Bei der Erkennung von Anomalien werden automatisch Warnmeldungen erzeugt, die eine weitere Untersuchung ermöglichen. Auf dieser Grundlage baut WithSecure Managed Detection and Response auf und erweitert die Funktionalität um eine professionelle, kontinuierliche Bedrohungserkennung und -reaktion. Spezialisierte Sicherheitsanalysten übernehmen die Bewertung der generierten Warnungen, führen detaillierte Untersuchungen durch und stellen eine schnelle und effektive Reaktion auf bestätigte Bedrohungen sicher. Ein definiertes Service-Level-Agreement (SLA) gewährleistet dabei kurze Reaktionszeiten bei der Analyse von Sicherheitsvorfällen. Sobald potenziell gefährliche oder ungewöhnliche Aktivitäten erkannt werden, wird umgehend mit der Untersuchung begonnen, um eine zeitnahe und wirksame Eindämmung von Bedrohungen zu ermöglichen. WithSecure Managed Detection and Response – Hauptfunktionen Überwachung Der Dienst überwacht kontinuierlich Ihre IT-Infrastruktur auf verdächtige Aktivitäten, um eine frühzeitige Erkennung potenzieller Bedrohungen zu gewährleisten. Untersuchung Der Dienst untersucht und identifiziert Warnungen zu potenziellen Bedrohungen gründlich, um ihre Gültigkeit zu ermitteln. Dabei werden echte Bedrohungen von harmlosen Anomalien unterschieden. Eskalation Der Dienst stellt sicher, dass bestätigte Bedrohungen umgehend an die benannten Ansprechpartner oder IT-Partner weitergeleitet werden, die für die Verwaltung der Umgebung verantwortlich sind. Antwort Der Service ergreift konkrete Maßnahmen zur Eindämmung und Beseitigung verifizierter Bedrohungen und kann – sofern autorisiert – im Namen des Kunden handeln. Halter Der Dienst bietet Zugriff auf Expertenressourcen zur Reaktion auf Vorfälle und unterstützt bei schwerwiegenden Cybersicherheitsvorfällen. Gründe für den Einsatz von WithSecure Elements Managed Detection and Response Wettbewerbsvorteil Enterprise-Erkennung und Reaktionsfähigkeit zur klaren Differenzierung im Markt. Incident Response Experten unterstützen aktiv bei Eindämmung und Behebung von Sicherheitsvorfällen. Threat Intelligence Analyse neuer Angriffsmuster (TTPs) für kontinuierlich verbesserte Schutzmaßnahmen. Bedrohungsdaten Globale Telemetrie aus Millionen Endpunkten für Echtzeit-Analysen. Erfahrung Über 30 Jahre Cybersicherheit und seit 2015 MDR-Services für stabile Skalierung. EU-Fokus DSGVO-konforme Prozesse und Nähe zu europäischen Kunden. WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. Abschließende Bewertung und Bedeutung für moderne IT-Sicherheit WithSecure Managed Detection and Response (MDR) for Endpoints stellt einen ganzheitlichen, modernen und kontinuierlichen Sicherheitsansatz dar, der Unternehmen dabei unterstützt, ihr...51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response (MDR) for EndpointsWithSecure Managed Detection and Response (MDR) for Endpoints – Intelligente Sicherheit für moderne Unternehmen WithSecure Managed Detection and Response (MDR) for Endpoints ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen dabei unterstützt, ihre IT-Umgebung effektiv vor Cyberbedrohungen zu schützen. Dabei kombinieren die Cybersicherheitsexperten von WithSecure moderne Analyseverfahren mit den von WithSecure Elements Endpoint Detection and Response (EDR) bereitgestellten Daten, um Angriffe im gesamten Netzwerk frühzeitig zu erkennen, zu untersuchen und gezielt darauf zu reagieren. In einer zunehmend komplexen digitalen Bedrohungslandschaft bietet dieser Service eine zuverlässige Lösung, um Sicherheitsvorfälle auch außerhalb der regulären Geschäftszeiten schnell und professionell zu bewältigen und die Stabilität der IT-Infrastruktur jederzeit sicherzustellen. WithSecure Managed Detection and Response – Kontinuierlicher Schutz und schnelle Reaktion auf Endpunktbedrohungen Mit WithSecure Endpoint Detection and Response beginnt der Schutz digitaler Umgebungen auf der Ebene der Endgeräte. Die Lösung überwacht und analysiert kontinuierlich die Aktivitäten auf allen Endpunkten wie Computern, mobilen Geräten und Servern. Dabei spielen die auf den Geräten installierten Sensoren eine zentrale Rolle, da sie Verhaltensdaten und sicherheitsrelevante Ereignisse erfassen und auswerten. Bei der Erkennung von Anomalien werden automatisch Warnmeldungen erzeugt, die eine weitere Untersuchung ermöglichen. Auf dieser Grundlage baut WithSecure Managed Detection and Response auf und erweitert die Funktionalität um eine professionelle, kontinuierliche Bedrohungserkennung und -reaktion. Spezialisierte Sicherheitsanalysten übernehmen die Bewertung der generierten Warnungen, führen detaillierte Untersuchungen durch und stellen eine schnelle und effektive Reaktion auf bestätigte Bedrohungen sicher. Ein definiertes Service-Level-Agreement (SLA) gewährleistet dabei kurze Reaktionszeiten bei der Analyse von Sicherheitsvorfällen. Sobald potenziell gefährliche oder ungewöhnliche Aktivitäten erkannt werden, wird umgehend mit der Untersuchung begonnen, um eine zeitnahe und wirksame Eindämmung von Bedrohungen zu ermöglichen. WithSecure Managed Detection and Response – Hauptfunktionen Überwachung Der Dienst überwacht kontinuierlich Ihre IT-Infrastruktur auf verdächtige Aktivitäten, um eine frühzeitige Erkennung potenzieller Bedrohungen zu gewährleisten. Untersuchung Der Dienst untersucht und identifiziert Warnungen zu potenziellen Bedrohungen gründlich, um ihre Gültigkeit zu ermitteln. Dabei werden echte Bedrohungen von harmlosen Anomalien unterschieden. Eskalation Der Dienst stellt sicher, dass bestätigte Bedrohungen umgehend an die benannten Ansprechpartner oder IT-Partner weitergeleitet werden, die für die Verwaltung der Umgebung verantwortlich sind. Antwort Der Service ergreift konkrete Maßnahmen zur Eindämmung und Beseitigung verifizierter Bedrohungen und kann – sofern autorisiert – im Namen des Kunden handeln. Halter Der Dienst bietet Zugriff auf Expertenressourcen zur Reaktion auf Vorfälle und unterstützt bei schwerwiegenden Cybersicherheitsvorfällen. Gründe für den Einsatz von WithSecure Elements Managed Detection and Response Wettbewerbsvorteil Enterprise-Erkennung und Reaktionsfähigkeit zur klaren Differenzierung im Markt. Incident Response Experten unterstützen aktiv bei Eindämmung und Behebung von Sicherheitsvorfällen. Threat Intelligence Analyse neuer Angriffsmuster (TTPs) für kontinuierlich verbesserte Schutzmaßnahmen. Bedrohungsdaten Globale Telemetrie aus Millionen Endpunkten für Echtzeit-Analysen. Erfahrung Über 30 Jahre Cybersicherheit und seit 2015 MDR-Services für stabile Skalierung. EU-Fokus DSGVO-konforme Prozesse und Nähe zu europäischen Kunden. WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. Abschließende Bewertung und Bedeutung für moderne IT-Sicherheit WithSecure Managed Detection and Response (MDR) for Endpoints stellt einen ganzheitlichen, modernen und kontinuierlichen Sicherheitsansatz dar, der Unternehmen dabei unterstützt, ihr...91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo ist Sputnik 1?
Sputnik 1 wurde am 4. Oktober 1957 von der Sowjetunion als erster künstlicher Satellit ins All geschickt. Er umkreiste die Erde in einer Höhe von etwa 800 bis 900 Kilometern und sendete Funksignale zurück zur Erde. Nachdem seine Batterien nach etwa drei Wochen leer waren, konnte er nicht mehr kontaktiert werden. Sputnik 1 verglühte schließlich in der Erdatmosphäre und seine Überreste fielen auf die Erdoberfläche. Heute befinden sich Fragmente von Sputnik 1 in verschiedenen Museen und Sammlungen auf der ganzen Welt. **
-
Wo ist der Sputnik?
Wo ist der Sputnik? Diese Frage bezieht sich auf den ersten künstlichen Erdsatelliten, der von der Sowjetunion im Jahr 1957 ins All geschickt wurde. Der Sputnik umkreist die Erde in einer Umlaufbahn und sendet Signale zur Erde. Seine genaue Position kann je nach Zeitpunkt und Umlaufbahn variieren. Um den aktuellen Standort des Sputniks zu erfahren, müsste man die entsprechenden Daten von Raumfahrtbehörden oder Satellitenverfolgungswebsites abrufen. **
-
Was war der Sputnik?
Was war der Sputnik? Der Sputnik war der erste künstliche Satellit, der am 4. Oktober 1957 von der Sowjetunion ins Weltall geschickt wurde. Er markierte den Beginn des Weltraumzeitalters und löste in den USA einen Wettlauf im Bereich der Raumfahrt aus, der als "Space Race" bekannt wurde. Der Sputnik war ein wichtiger Meilenstein in der Geschichte der Raumfahrt und trug dazu bei, die technologische Entwicklung im Bereich der Raumfahrt voranzutreiben. Sein Start hatte auch politische Auswirkungen, da er die Überlegenheit der Sowjetunion im Weltraum demonstrierte und die USA dazu veranlasste, ihr Raumfahrtprogramm zu intensivieren. **
-
Wo sitzt der MDR?
Der Mitteldeutsche Rundfunk (MDR) ist eine öffentlich-rechtliche Rundfunkanstalt in Deutschland, die ihren Sitz in Leipzig hat. Neben Leipzig unterhält der MDR auch Standorte in Halle (Saale) und Magdeburg. Der MDR ist für die Bundesländer Sachsen, Sachsen-Anhalt und Thüringen zuständig und produziert Fernseh- und Radioprogramme für diese Regionen. Darüber hinaus betreibt der MDR auch Online-Angebote und ist in verschiedenen Gremien des öffentlich-rechtlichen Rundfunks vertreten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.